Team & Zusammenarbeit führen
Deepfake-Betrug im Team verhindern: Freigaben und Verifikation sicher organisieren
Deepfake-Betrug im Team verhindern: So organisierst du Rückrufe, Freigaben und sichere Verifikation ohne Dauer-Misstrauen.
 KI-generiert
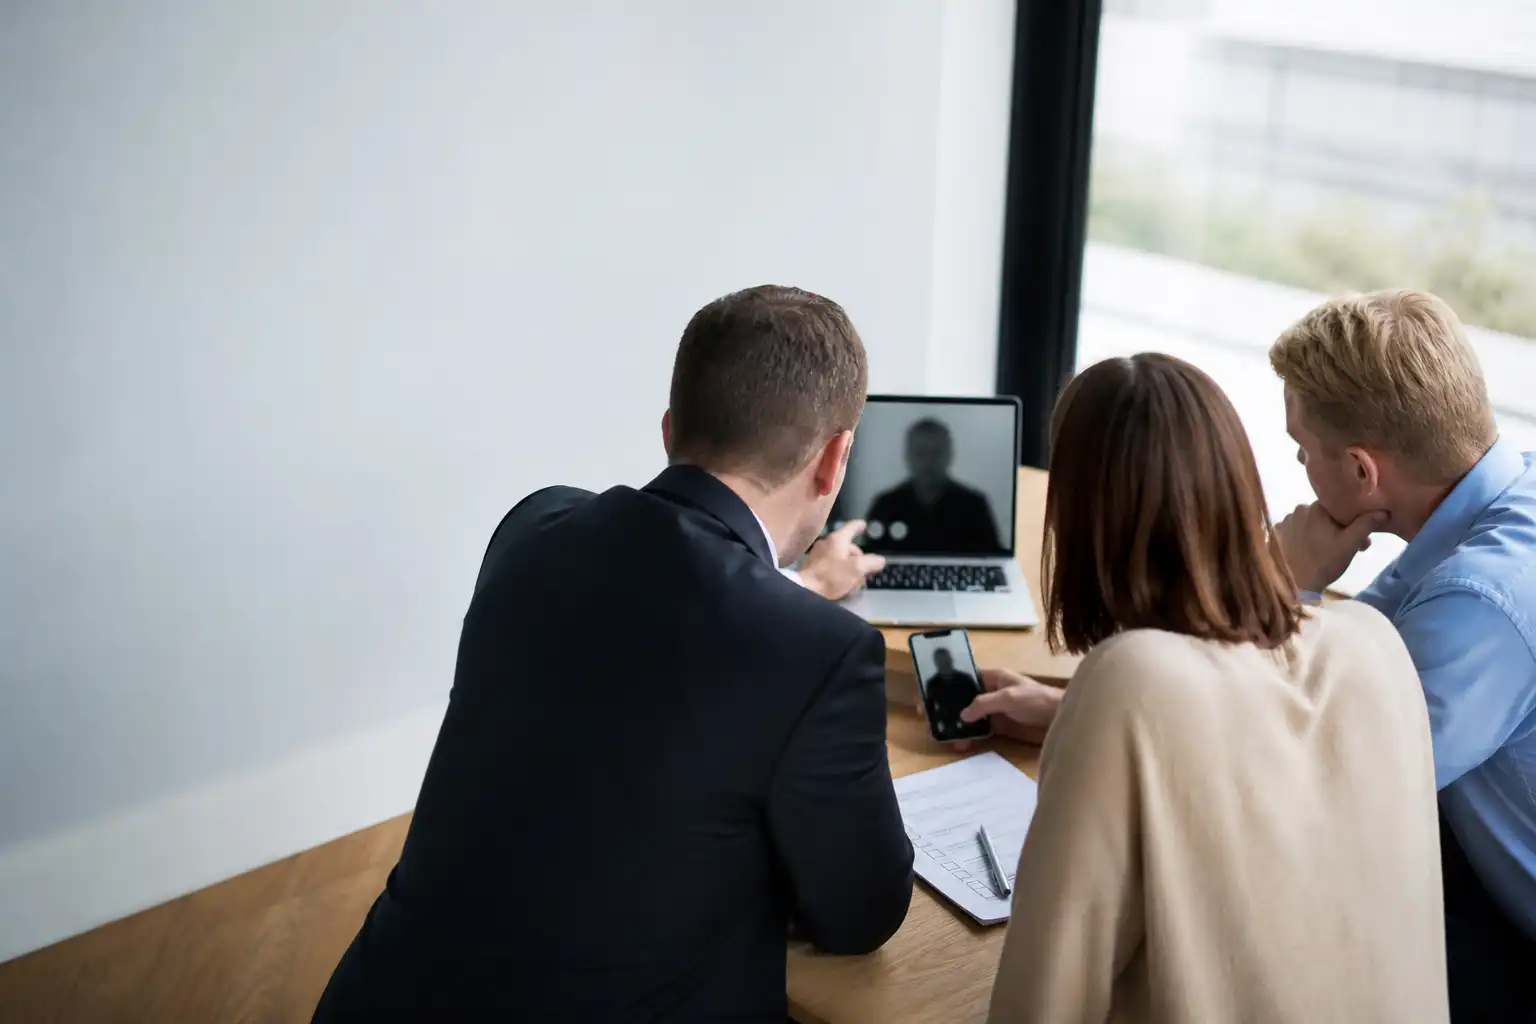
„Ich bin gerade im Termin, bitte überweise den Betrag sofort und sag niemandem etwas.“ Die Nachricht kommt scheinbar von deiner Geschäftsführung, kurz darauf folgt ein Videoanruf mit vertrauter Stimme und bekanntem Gesicht. Dein Teammitglied will helfen, handelt schnell und umgeht dafür den üblichen Freigabeweg. Genau auf diese Mischung aus Zeitdruck, Autorität und täuschend echter Kommunikation zielt Deepfake-Betrug.
KI-generierte Stimmen, Videos und Texte machen Social Engineering im Arbeitsalltag glaubwürdiger. Eine vertraut klingende Sprachnachricht, eine überzeugende Mail oder ein kurzer Videoanruf sind aber kein verlässlicher Echtheitsnachweis. Als Führungskraft musst du daraus keine Kultur des Verdachts machen. Deine Aufgabe ist es, Prozesse zu schaffen, die Menschen auch unter Druck handlungsfähig machen: mit klaren Rückrufregeln, abgestuften Freigaben und einer Meldekultur ohne Schuldzuweisung.
Warum Deepfakes Führungskräfte besonders betreffen
Angreifer nutzen selten nur Technik. Sie nutzen typische Situationen im Unternehmen: eine dringende Zahlung, einen angeblich vertraulichen Personalvorgang, eine geänderte Bankverbindung, Zugangsdaten für ein externes Tool oder die Aufforderung, Daten schnell weiterzugeben.
Dabei wirkt die Anfrage oft plausibel, weil sie an reale Abläufe anknüpft. Ein Angreifer kennt möglicherweise Namen, Rollen, Projekte oder die aktuelle Abwesenheit einer Führungskraft. Mit generierter Stimme oder Video lässt sich dann die Erwartung erzeugen: „Das ist wirklich meine Chefin“ oder „Der Auftrag kam direkt vom Vorstand.“
Besonders riskant sind Situationen, in denen drei Faktoren zusammenkommen:
- Die Anfrage fordert Eile und Geheimhaltung.
- Die Person mit vermeintlicher Autorität ist schwer erreichbar.
- Das Teammitglied kann den Vorgang allein auslösen oder kontrolliert ihn nicht vollständig.
Das Problem ist deshalb nicht mangelndes Misstrauen einzelner Mitarbeitender. Es ist ein Prozess, der auf Annahmen statt auf überprüfbaren Schritten beruht. Gute Führung ersetzt diese Annahmen durch verlässliche Routinen.
Die Grundregel: Kommunikation ist kein Nachweis
Eine bekannte Stimme, ein vertrautes Gesicht oder eine korrekt formulierte Nachricht können Hinweise sein. Sie dürfen bei kritischen Vorgängen aber nicht die Freigabe ersetzen. Entscheidend ist eine einfache Regel, die jede Person im Team kennt:
„Sensible Aufträge werden immer über einen zweiten, vorher festgelegten Kanal bestätigt.“
Sensible Aufträge sind zum Beispiel:
- Zahlungsfreigaben, Änderungen von Bankverbindungen und neue Zahlungsempfänger
- Herausgabe vertraulicher Daten, Listen oder Zugangsinformationen
- Änderungen an Berechtigungen, Passwörtern oder Sicherheitsvorgaben
- Vertragsabschlüsse und verbindliche Zusagen an Dritte
- Personalthemen mit vertraulichen Informationen
- Aufforderungen, etablierte Kontrollen auszulassen
Der zweite Kanal muss unabhängig von der ursprünglichen Nachricht sein. Antwortest du auf dieselbe Mail, chattest im gleichen kompromittierten Account oder rufst über eine Nummer zurück, die in der Nachricht genannt wurde, bleibt die Kontrolle unsicher. Besser sind bekannte Kontaktdaten aus dem Firmenverzeichnis, ein etablierter Freigabeprozess oder ein persönlich verabredeter Kommunikationsweg.
Rückrufregeln so gestalten, dass sie im Alltag funktionieren
Eine Rückrufregel darf nicht nur im Sicherheitsleitfaden stehen. Sie muss konkret genug sein, um auch in hektischen Situationen Orientierung zu geben. Vereinbare im Team, wann ein Rückruf zwingend ist, wer angerufen werden darf und wie die Bestätigung dokumentiert wird.
Eine praktikable Rückrufregel lautet beispielsweise: Bei finanziellen, vertraulichen oder berechtigungsrelevanten Anweisungen wird immer über eine im Unternehmensverzeichnis hinterlegte Nummer zurückgerufen. Die Nummer aus Mail, Chat oder Sprachnachricht wird dafür nicht verwendet.
Wichtig ist auch, dass niemand für das Prüfen um Erlaubnis bitten muss. Wenn Mitarbeitende erst befürchten, eine Führungskraft zu stören oder als umständlich zu gelten, gewinnt der Angreifer. Sage klar: „Bei sensiblen Aufträgen ist Rückversicherung kein Zeichen von Unsicherheit, sondern professionelles Handeln.“
Für Fälle, in denen die anweisende Person nicht erreichbar ist, braucht es eine Ersatzregel. Etwa: Die Aufgabe bleibt liegen, bis eine zweite berechtigte Person sie bestätigt. Das kann unbequem sein. Bei hohem Risiko ist bewusstes Warten jedoch besser als eine nicht rückholbare Handlung.
Vier-Augen-Freigaben nach Risiko staffeln
Nicht jede Routine braucht zwei Personen. Wenn alles doppelt geprüft werden muss, entsteht unnötige Bürokratie und das Team sucht nach Abkürzungen. Lege daher fest, welche Vorgänge zwingend ein Vier-Augen-Prinzip benötigen und welche im normalen Verantwortungsbereich bleiben.
| Vorgang | Verifikation | Freigabe |
|---|---|---|
| Regelmäßige Routine innerhalb klarer Grenzen | Plausibilitätsprüfung | Eine zuständige Person |
| Neue oder geänderte Zahlungsdaten | Rückruf über bekannte Kontaktdaten | Zwei berechtigte Personen |
| Hohe oder ungewöhnliche Zahlung | Rückruf und Prüfung der Unterlagen | Zwei Personen, bei Bedarf zusätzliche Instanz |
| Herausgabe vertraulicher Daten | Zweck, Empfänger und Berechtigung prüfen | Fachlich zuständige Person plus zweite Freigabe |
| Änderung von Zugriffsrechten | Ticket oder dokumentierter Auftrag prüfen | Anfordernde Stelle und IT-Freigabe |
Die Tabelle ist nur ein Rahmen. Passe Schwellenwerte, Rollen und Systeme an eure tatsächlichen Abläufe an. Entscheidend ist: Das Team weiß vor dem Ernstfall, was es tun soll. Eine Freigabe darf nicht davon abhängen, wer gerade am schnellsten erreichbar oder am überzeugendsten ist.
Gerade bei neuen Zahlungsempfängern, geänderten Kontodaten oder ungewöhnlichen Eilzahlungen sollte die Prüfung nie allein auf einer Mail beruhen. Auch ein überzeugendes Video ändert daran nichts.
Klare Rollen verhindern gefährliche Grauzonen
Viele Betrugsversuche nutzen unklare Zuständigkeiten. Eine Person glaubt, sie sei nur ausführend tätig. Die andere nimmt an, die Prüfung sei längst erfolgt. Führung schafft Sicherheit, indem sie Verantwortlichkeiten sichtbar macht.
Kläre mit deinem Team diese Fragen:
- Wer darf eine Zahlung anstoßen?
- Wer prüft Empfänger, Betrag und Anlass?
- Wer darf Bankdaten ändern?
- Wer entscheidet bei angeblichen Ausnahmen?
- Welche Vertretung gilt bei Abwesenheit?
- Wo wird die Bestätigung nachvollziehbar dokumentiert?
- An wen wird ein Verdachtsfall sofort gemeldet?
Dokumentation bedeutet nicht, dass jedes Gespräch bürokratisch protokolliert werden muss. Bei kritischen Vorgängen sollte jedoch erkennbar sein, wer was wann über welchen unabhängigen Kanal bestätigt hat. Das schützt das Unternehmen und entlastet Mitarbeitende, weil sie Entscheidungen nicht allein rechtfertigen müssen.
Wenn du Teams hybrid oder überwiegend asynchron führst, brauchen diese Regeln besonders klare Kommunikationswege. Unser Beitrag Asynchrone Kommunikation im hybriden Team führen: Regeln, Tools und Rituale zeigt, wie verbindliche Kanäle und Reaktionsregeln im Alltag entstehen.
Meldekultur: Verdacht früh teilen statt Fehler verstecken
Ein Betrugsversuch wird gefährlicher, wenn Mitarbeitende ihn aus Scham oder Angst verschweigen. Vielleicht haben sie auf einen Link geklickt, bereits geantwortet oder vertrauliche Informationen weitergegeben. Dann zählt Geschwindigkeit. Je früher das Team den Vorfall meldet, desto besser lassen sich Zugänge sichern, Empfänger warnen oder Zahlungen stoppen.
Formuliere deshalb eindeutig: „Wer einen Verdacht meldet, handelt richtig, auch wenn sich der Verdacht später nicht bestätigt.“ Vermeide die Frage: „Wie konnte dir das passieren?“ Frage stattdessen:
- Was genau ist passiert?
- Welche Nachricht, Datei oder Kontaktmöglichkeit wurde genutzt?
- Welche Handlung wurde bereits ausgeführt?
- Welche Daten, Systeme oder Personen könnten betroffen sein?
- Was brauchen wir jetzt, um Schaden zu begrenzen?
Eine offene Fehlerkultur bedeutet nicht, dass Regeln beliebig werden. Sie verbindet klare Erwartungen mit der Sicherheit, dass Mitarbeitende bei Unsicherheit Unterstützung bekommen. Das stärkt auch die psychologische Sicherheit im Team: Menschen sprechen Risiken früher an, stellen Rückfragen und widersprechen einer scheinbar autoritären Aufforderung eher.
Mit dem Team trainieren, ohne Angst zu erzeugen
Ein Hinweis im Intranet reicht nicht. Deepfake-Betrug wird in Stresssituationen entschieden. Übe deshalb kurze, realistische Szenarien im Teammeeting: Eine vermeintliche Sprachnachricht fordert eine schnelle Überweisung. Ein Videoanruf verlangt Zugang zu einer Datei. Eine Mail bittet um vertrauliche Personaldaten.
Besprecht nicht nur die richtige Lösung, sondern auch die Formulierungen. Zum Beispiel:
„Ich prüfe den Auftrag kurz über den vereinbarten Weg und melde mich dann.“
„Für diese Änderung brauche ich die zweite Freigabe.“
„Bitte sende den Vorgang über den vorgesehenen Prozess ein.“
Solche Sätze helfen, freundlich und bestimmt zu bleiben. Niemand muss eine verdächtige Person entlarven oder technische Expertise beweisen. Es genügt, die Regel anzuwenden.
Cybervorfälle verlangen darüber hinaus eine ruhige, strukturierte Führung in den ersten Stunden. Dazu passt unser Ratgeber Cyberangriff im Unternehmen: Das Team in den ersten 24 Stunden sicher führen.
Was du als Führungskraft selbst vorleben solltest
Dein eigenes Verhalten prägt die Sicherheitskultur stärker als jede Richtlinie. Wenn du selbst spontane Ausnahmebitten per Chat sendest, zu Geheimhaltung drängst oder Freigaben mündlich abkürzen willst, machst du die Rückrufregel unglaubwürdig.
Halte dich daher selbst an die vereinbarten Wege. Weise dein Team ausdrücklich darauf hin, dass es auch deine Anfragen verifizieren soll. Das wirkt zunächst ungewohnt, ist aber ein starkes Signal: Prozesse gelten unabhängig von Hierarchie und Dringlichkeit.
Prüfe außerdem regelmäßig, ob eure Regeln noch zur Arbeitsrealität passen. Neue KI-Tools, externe Dienstleister oder veränderte Freigabewege können neue Angriffsflächen schaffen. Für den sicheren Umgang mit nicht abgestimmten KI-Anwendungen im Alltag hilft unser Beitrag Shadow AI im Team führen: private KI-Tools sicher und produktiv in die Arbeit integrieren.
Checkliste für deine nächste Teamrunde
- Benenne die Vorgänge, bei denen ein Rückruf zwingend ist.
- Lege einen unabhängigen Rückrufkanal fest.
- Definiere Vier-Augen-Freigaben für Zahlungen, Daten und Berechtigungen.
- Kläre Vertretungen und Eskalationswege.
- Vereinbare einen einfachen Meldeweg für Verdachtsfälle.
- Übe mindestens ein realistisches Szenario mit dem Team.
- Fordere dein Team auf, auch deine dringenden Anweisungen zu verifizieren.
- Überprüfe die Regeln nach Änderungen bei Tools, Rollen oder Prozessen.
Führung bei Deepfake-Risiken heißt nicht, jede Nachricht grundsätzlich anzuzweifeln. Es heißt, bei folgenreichen Entscheidungen nicht von der Glaubwürdigkeit einer Nachricht abhängig zu sein. So bleibt dein Team vertrauensvoll in der Zusammenarbeit und zugleich verlässlich in der Kontrolle.
Passende Seminare und Termine für sichere Kommunikation, Führung und Krisensituationen findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Team führen finden.
Feste Termine, erfahrene Trainer, Präsenz bundesweit und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Team führen
-
 KI Erreichbarkeit nach Feierabend im Team regeln: Grenzen klar vereinbaren, ohne an Tempo zu verlieren 8 Min. Lesezeit
-
 KI KI-Meeting-Assistenten im Team einführen: Datenschutz, Einwilligung und klare Spielregeln 8 Min. Lesezeit
-
 KI KI-Kompetenz im Team aufbauen: Führungskräfte erfüllen die KI-Schulungspflicht praxisnah 8 Min. Lesezeit